
这两天,群晖NAS遭勒索攻击的消息在流传。对把照片、项目文件、公司资料放在NAS上的人来说,最关心的还是两个问题:自己的机器有没有风险,已经出事又能救回多少。
截至2026年10月30日,公开资料已经确认有多起攻击。但具体受害总量、每台设备的入侵入口,还没有一份完整的公开结论。“群晖集体感染”容易让人误以为所有设备都出了同一个问题,现有证据还支持不了这个说法。
文中常见的后缀是.L0CK3D,第二个字符是数字0。
事情是怎么发展到这一步的
10月29日,360发布预警,称从今年10月起接到多起群晖NAS勒索求助,采样分析指向Cerber变种C3RB3R。其分析的样本会加密文件,追加.L0CK3D后缀,并在目录留下read-me3.txt。360将其调查的入侵入口指向CVE-2026-13639与CVE-2026-13684。360原始预警
这两个漏洞所在的Synology-SA-26:13公告发布于9月18日,厂商已经给出修复版本。
同一天,群晖也发布了勒索攻击公告。但厂商说明的是:攻击者正在利用2024年12月已经修复的漏洞,攻击运行旧版DSM的设备,并引导用户查看Synology-SA-24:20。群晖10月29日公告
两份通报指向的漏洞并不相同。能确认的是,已有补丁的漏洞仍在被利用;至于是否所有案例属于同一批攻击、是否还有其他入口,需要逐台设备的日志和样本来判断。这不是可以直接下结论为“最新DSM已被新零日漏洞攻破”的证据。
对管理员来说,实际动作很明确:核对自己安装的完整版本和补丁号,同时收紧外部访问。只看到“DSM 7”或者“已经升级过”,还不够具体。
没有中招,先把外网入口和补丁查清楚
先从路由器和防火墙检查起。以前为了远程访问做过哪些端口转发?有没有开启UPnP自动映射?反向代理、DDNS后面又指向了哪些服务?DDNS只负责把名字指向地址,不负责保护后面的管理页面。
暂时不需要的公网访问先关掉,尤其是DSM管理入口、SMB文件共享和SSH。外出访问可以改走维护正常、权限受控的VPN。改端口可以减少一部分扫描噪声,但服务还在公网,漏洞也还在。
DSM里通常可以从“控制面板→更新和还原”核对版本;不同版本的菜单名称可能略有区别。把完整版本记下来,再到官方公告核对对应分支。
9月这份SA-26:13给出的修复起点是:
- DSM 7.4:7.4-90075。
- DSM 7.3:7.3.2-86009-4。
- DSM 7.2.2:7.2.2-72806-9。
- DSM 7.2.1:7.2.1-69057-12。
这些是该公告的修复起点,不是让你把机器降到这些版本。实际应安装设备支持的较新安全版本,也要查看SA-24:20及后续公告。更新前核对型号、升级路径和套件兼容性。暂时无法修补的设备,先取消公网直达,安排隔离或替换,不能一直靠“以后再升级”维持运行。官方版本依据
系统更新之外,套件中心也要检查。再清理闲置账号、共享链接与服务;日常账号按文件夹授权,管理账号单独使用,启用强密码和多因素认证。它们能降低账号被盗的风险,但仍要和漏洞修补一起做。通用防护依据
RAID、同步、快照,分别能帮到哪里
RAID应对的是硬盘故障等存储可用性问题。程序拿到写权限,把文件内容改成密文时,阵列也会照常写进去。硬盘全部显示正常,文件照样可能打不开。
同步的目标是让两端保持一致。加密后的文件也可能被同步过去;即使服务提供历史版本,也得核对保留时长、可恢复范围和账号权限。换成另一台在线设备,并不会自动获得一份安全副本。
快照能保留某个时间点的数据,适合处理误删和文件被改写。支持的机型、文件系统与套件组合,可以进一步启用不可变快照,在保护期内限制删除和修改。普通快照与不可变快照要分开检查,具体支持条件以机型和官方说明为准。群晖快照说明
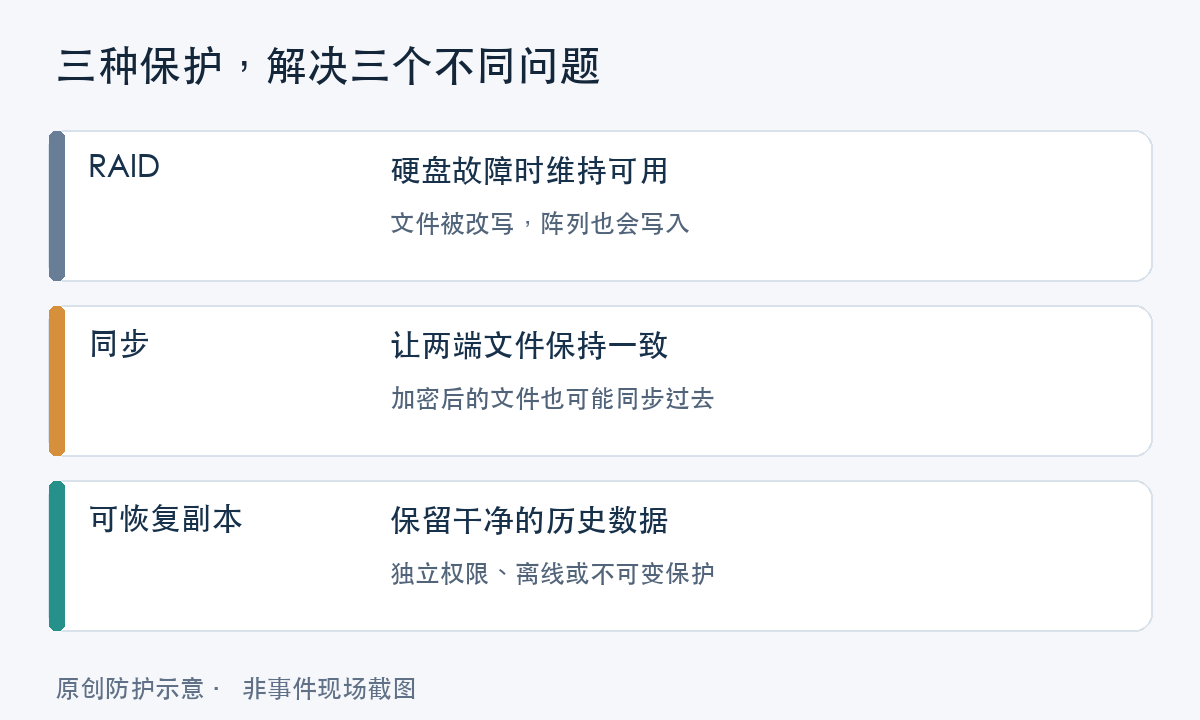
关键资料应有一份攻击者平时碰不到的副本,例如备份结束后断开连接的硬盘,或独立账号管理、具备保留策略的异地备份。群晖官方建议采用3-2-1备份:三份数据、两种介质,其中一份放在异地。再结合离线隔离或不可变保护,减少备份一起被改写的机会。群晖防勒索与备份说明
检查备份时,实际恢复一份文件更有用。找一份近期文件和一份较早文件,恢复到独立目录,打开看看内容是否完整。备份任务显示成功,只能回答“任务跑完了”,实际恢复才能检查你需要的数据是否在里面。
已经出现后缀和勒索信,按事件处理
发现大量文件打不开、出现可疑后缀或勒索信时,先隔离NAS和可疑客户端的网络连接,同时保护备份端。网络隔离能阻断外部访问和进一步传播,但NAS内部已经运行的程序仍可能继续改写本地文件,应尽快让应急人员检查进程和写入状态。
暂停可能覆盖历史好版本的同步、复制和轮转任务;已经离线的备份先保持离线。企业环境应由NAS、网络和备份负责人一起确认,避免一边隔离,另一边仍在同步受损数据。
拍下报错和勒索信,记录发现时间、DSM完整版本、已知公网入口,保留日志和少量受损文件样本。保留证据之前先重置或重装,会让后续查入口和判断恢复范围更困难。联系群晖支持或专业应急团队;公共恢复服务中找到的解密工具,也需要先核对具体变种并在副本上验证。隔离与证据保留参考
关不关机要看现场。能够及时隔离并由人员接手时,保留运行状态有利于取证;无法隔离、风险持续扩散时,关机可能是遏制手段。若本地加密还在进行,需要现场人员权衡停止写入与保存证据。CISA应急清单
恢复也要等入口处理、账号检查和环境清理完成,再把确认干净的备份恢复到可信环境。支付赎金不能保证拿回完整数据,更不能证明设备已经安全。
企业里,还要检查依赖这台NAS的业务
如果NAS存的是呼叫录音、质检文件、话单导出或系统备份,受影响的就不只是一批文件。录音写入是否还在继续、历史录音能不能回放、备份任务是否正在覆盖旧副本,都需要业务系统负责人一起检查。
本轮已确认攻击了某家呼叫中心,防护动作应该落在具体业务上:谁能写录音目录,谁能删备份,关键文件多久能恢复,恢复后业务是否真的能用。
今天可以先完成三项检查:收掉不需要的公网入口,核对DSM及套件补丁,再从独立备份恢复一份文件。对已经出现异常的设备,优先隔离和应急处理,升级补丁并不能替你清理已经发生的入侵。